C2PA 与 AI 图片:内容凭证能说明什么、不能说明什么
内容凭证提供的是图片来源与编辑记录的线索,不应直接变成“真实”或“可合法使用”的结论。本文区分来源记录与生成图检测,并提出保留接收文件、核对凭证和记录编辑过程的审核建议。
·
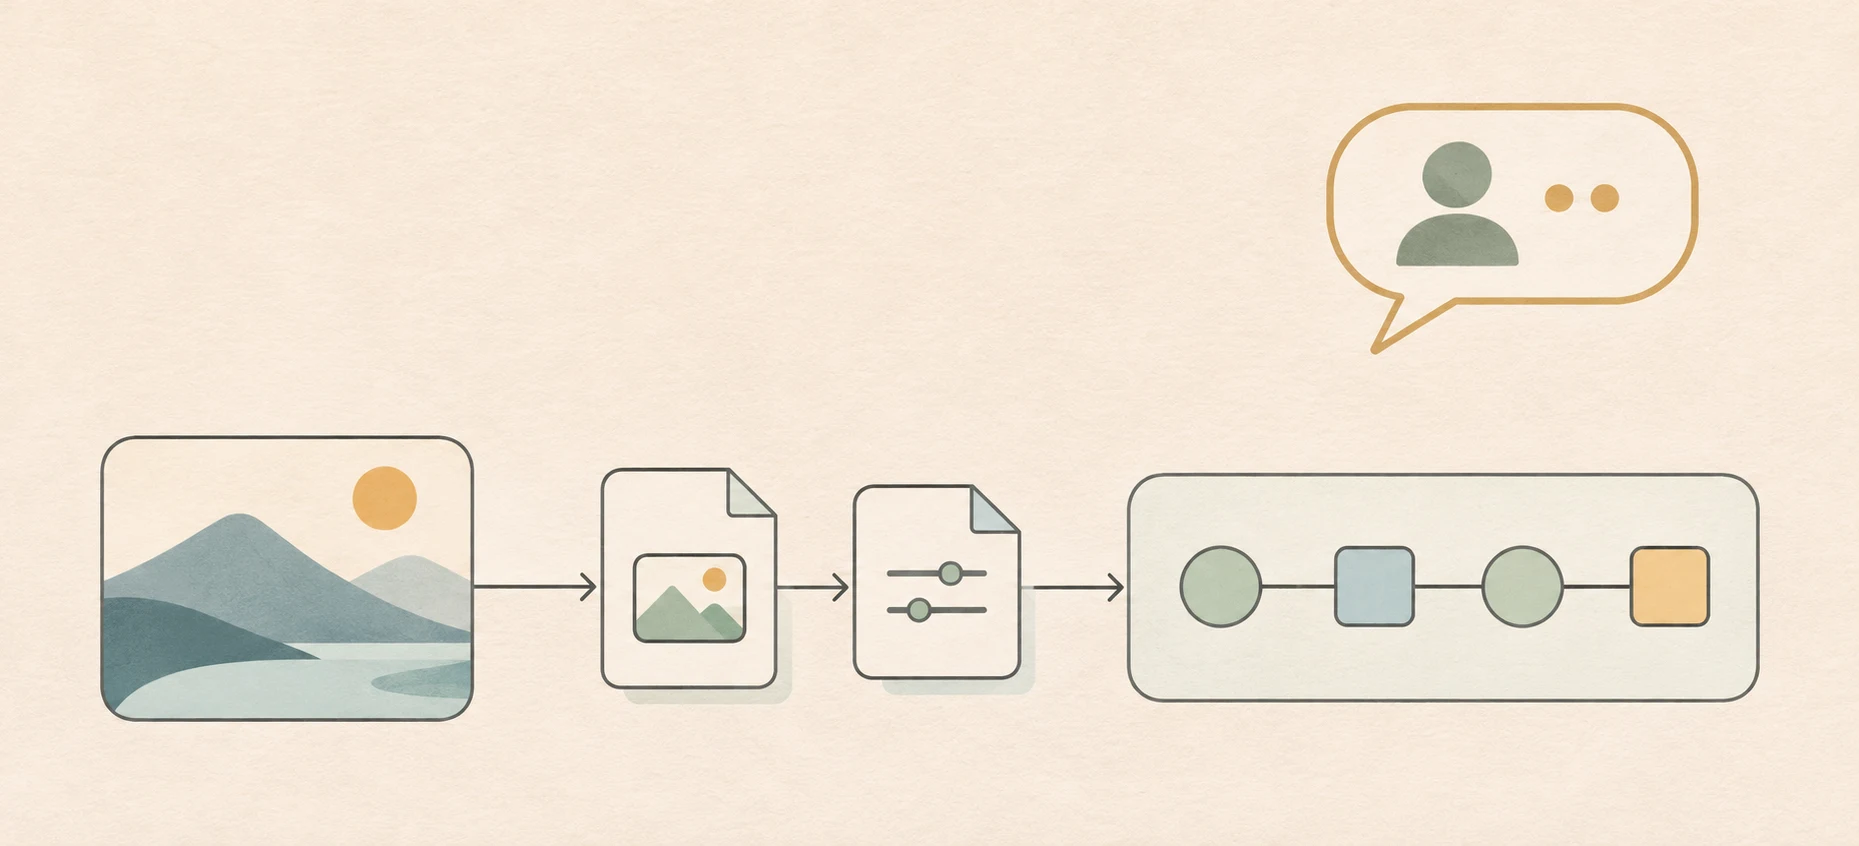
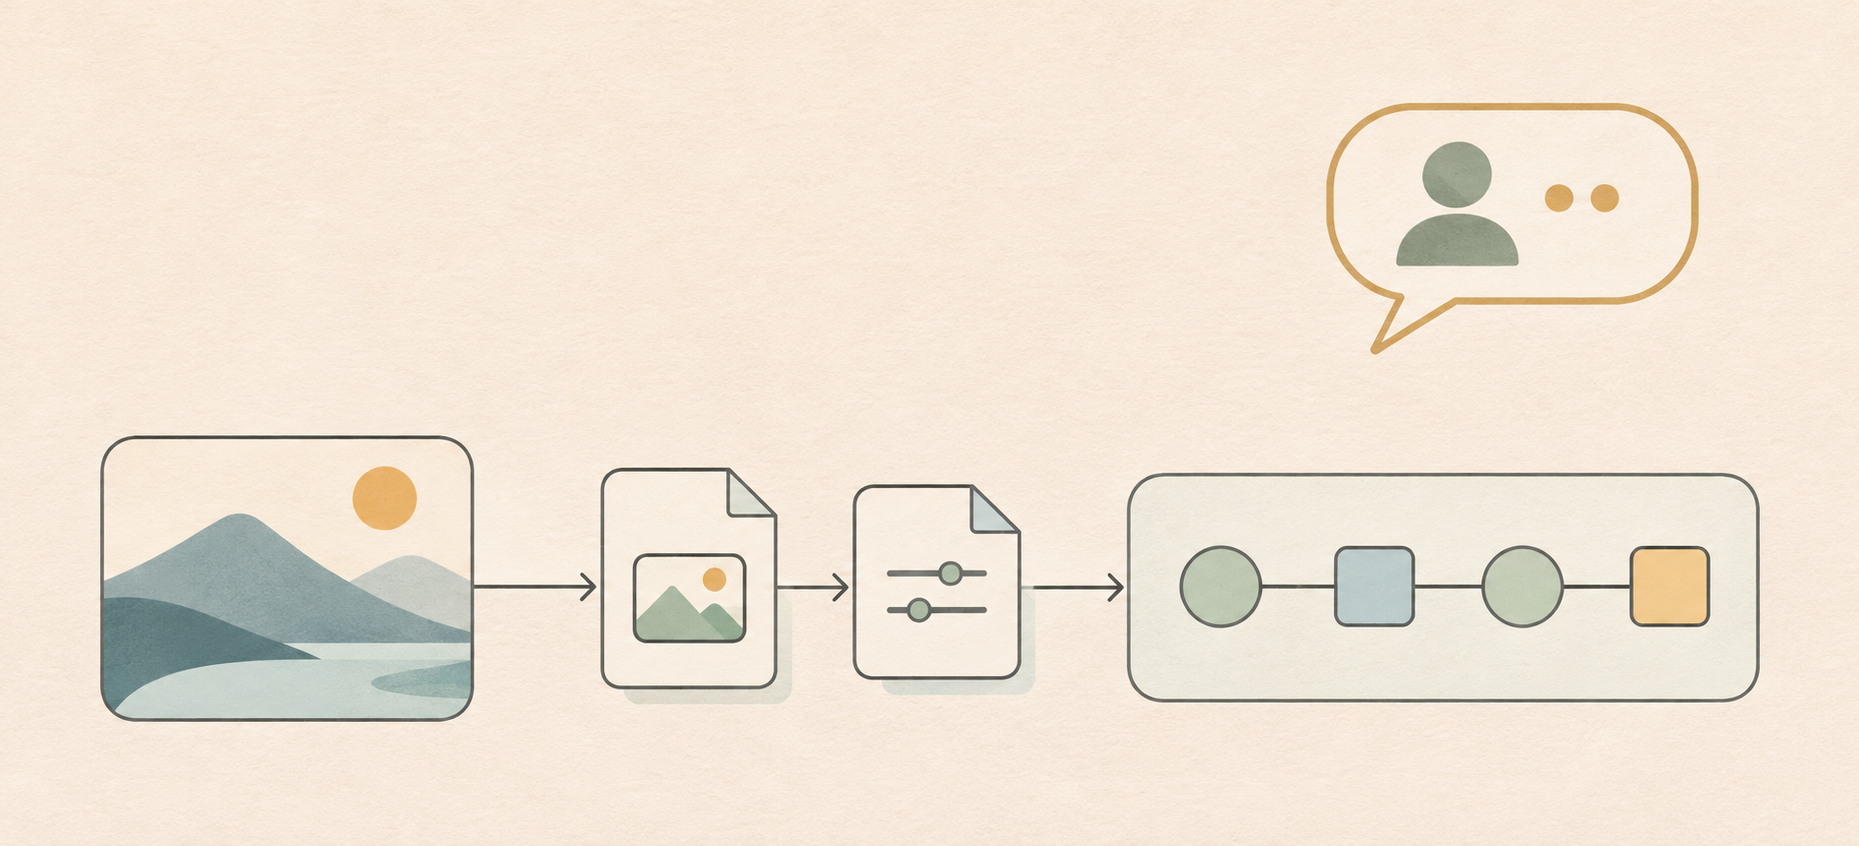
收到一张图片时,“它从哪里来”和“它呈现的事情是否真实”是两个问题。即使找到了来源记录,发布者仍然需要判断图片是否与当前事件、配文和使用目的相符。
对于 C2PA 与 AI 图片,首先应把这两类判断分开:内容凭证帮助了解来源与编辑信息,但不能单独承担图片真实性、权利或使用语境的全部审核。
C2PA 关注的是来源与编辑信息
C2PA 官方介绍将其定义为一种开放技术标准,供发布者、创作者和消费者建立数字内容的来源与编辑信息,并将相关内容凭证称为 Content Credentials。
这一定义的重点不是“看起来像不像 AI”,而是图片附带了什么来源记录。审核时,要区分自己看见的记录、记录所描述的内容,以及自己据此作出的判断。例如,某项记录提到一次编辑,不等于你已经掌握图片从创作到传播的全部经过。
也不能仅凭一个凭证标识,就在审核记录中写下“签名有效”。显示了什么信息、是否实际完成验证,是不同层次的陈述。具体签名机制、验证状态及其解释,应对照官方技术说明和所用检查工具的文档确认;本文没有进行文件级签名验证。
来源凭证与生成图检测,不回答同一个问题
可以从审核任务理解两者的区别:来源凭证关注记录所述的来源和处理过程;生成图检测关注图片是否可能由 AI 生成。下面是问题分类,不是对任何工具准确率的评价。
| 审核问题 | 需要查看的证据 | 不能顺带得出的结论 |
|---|---|---|
| 文件附带了什么来源或编辑信息? | 实际可读取的内容凭证及其说明 | 图片描绘的事件一定真实 |
| 图片是否可能由 AI 生成? | 与生成方式有关的证据;使用检测工具时还需理解其适用条件 | 某个检测判断就能证明完整来源 |
| 图片能否用于当前发布? | 授权、人物与事件背景、配文和使用语境 | 有凭证就代表有使用许可 |
因此,不要把“查到来源记录”改写成“已证明不是 AI 图片”,也不要把“没有查到凭证”改写成“已证明伪造”。后者只描述本次检查没有找到相应信息,不能替代对生成方式的证据。
把审核对象固定在具体文件上
下面是一套编辑记录建议,不是实测演示,也不预设某个工具具备特定功能。
先保存收到的文件,再制作工作副本。 记录接收渠道、接收时间和文件名。如果拿到的是截图或平台下载件,应如实记录,不把它称为拍摄原件。“接收到的原始文件”和“创作时的原始文件”未必是同一份。
检查凭证时,写清楚检查了什么。 在采用检查工具之前,确认其文档说明支持哪些文件与检查项目。随后记录工具名称、检查时间、目标文件,以及实际显示的信息。不要把空白界面、未显示记录和明确的验证失败合并成一个“假图”结果;如果无法确认状态含义,结论应保留为未确定。
每次编辑都保留输入与输出的关联。 对裁剪、文字叠加、截图、导出或格式转换,记录操作及输出文件。不要预设这些处理后的文件仍保有与输入文件相同的凭证信息;需要时分别检查,并记录观察到的差异。这里采取的是保守的审核方法,不是断言所有截图或格式转换都会以相同方式处理元数据。
这份记录的价值,在于让下一位审核者知道结论针对哪一份文件,以及哪些部分尚未核对,而不是制造一条看似完整的编辑历史。
审核结论应比“真/假”更具体
可以采用这样的记录格式,方括号内均为待填写项,不是已发生的检查结果:
> 本次检查对象为[文件名],通过[渠道]收到。使用[工具与版本]查看,显示[实际信息或原始状态文字]。本次未核实[仍待核实的来源、事件背景或授权事项]。后续[编辑操作]输出为[新文件名],其凭证状态[另行检查/尚未检查]。
这样的表述把观察和结论分开。若来源信息可读,就写出看到了什么;若没有找到,就保留这个有限结论。图片是否真实、是否有权使用、配文是否会误导,仍应分别核对,不能由一项内容凭证检查代答。
同类文章与案例
- AI生成图检测可靠吗:如何理解分数、误判与人工复核
AI生成图检测分数可以提示复核方向,却不能单独确证生成来源。区分像素分析、来源记录与肉眼观察,理解压缩、裁切和混合编辑带来的判断边界。